“Dijital Güvenliğimiz, Sizin Dikkatinizle Başlar”
Siber saldırganlar artık karmaşık sistemleri hacklemek yerine, daha kolay bir yolu seçiyorlar: Sizi kandırmak. “Oltalama” (Phishing), bir saldırganın güvenilir bir kaynak gibi davranarak şifrelerinizi, finansal bilgilerinizi veya şirket verilerini çalmaya çalıştığı bir saldırı türüdür.
Bu kılavuz, bir siber dedektif gibi düşünmenize ve bu tuzaklara düşmemenize yardımcı olmak için hazırlanmıştır.
-
Oltalama Nedir ve Nasıl Çalışır?
Oltalama, dijital dünyada bir “yem” atma sanatıdır. Saldırgan, oltasının ucuna cazip (veya korkutucu) bir yem takar ve birinin bu yemi yutmasını bekler.
Süreç genellikle şöyle işler:
- Yem: Size acil bir fatura, kargo takibi veya CEO’dan gelmiş gibi görünen bir e-posta gelir.
- Kanca: E-postadaki linke tıklamanız veya eki indirmeniz istenir.
- Yakalama: Tıkladığınızda sahte bir giriş sayfasına yönlendirilirsiniz veya bilgisayarınıza zararlı yazılım iner.
-
Bir Oltalama E-postasının Anatomisi: 5 Kırmızı Bayrak 🚩
Şüpheli bir e-postayı tanımanın en iyi yolu, aşağıdaki 5 temel işareti kontrol etmektir.
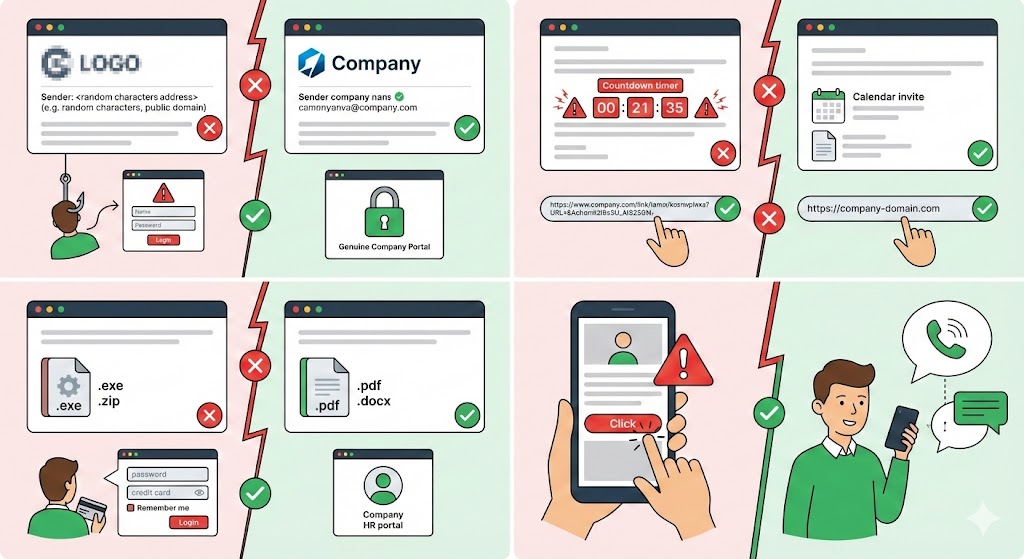
Gönderen Adresi (Görünen İsim Değil!)
Saldırganlar “Görünen İsim” kısmını kolayca taklit edebilirler (Örn: “İnsan Kaynakları”). Ancak e-posta adresini gizlemek zordur.
- Kontrol: ik@sirketiniz.com yerine ik-destek@gmail.com veya ik@sirketiniz-destek.com gibi adreslere dikkat edin.
- Benzerlik: google.com yerine g00gle.com gibi küçük harf oyunlarına bakmak gerekir.
Aciliyet ve Korku Dili
Oltalama saldırıları, mantığınızı devre dışı bırakıp panikle hareket etmenizi ister.
- “Hesabınız 24 saat içinde kapatılacak!”
- “Hemen ödeme yapmazsanız yasal işlem başlatılacak.”
- “Şifrenizin süresi doluyor, hemen yenileyin.”
Unutmayın: Hiçbir profesyonel kurum, e-posta yoluyla sizden panik içinde işlem yapmanızı istemez.
Şüpheli Bağlantılar (Linkler)
E-postada “Buraya Tıklayın” veya “Faturayı Görüntüle” butonları olabilir.
- Test: Mouse imlecini (tıklamadan!) bağlantının üzerine getirin. Sol alt köşede veya imlecin ucunda gerçek hedef adresi göreceksiniz.
- Eğer link www.bankaniz.com diyor ama gerçek adres www.bit.ly/xYz veya karışık rakamlar içeriyorsa TIKLAMAYIN.
Beklenmedik Ekler
Normalde faturalar PDF olarak gelir. Eğer birisi size .zip, .exe, .scr veya .vbs uzantılı bir dosya gönderdiyse, bu neredeyse kesinlikle bir virüstür.
Bir iş arkadaşınızdan hiç beklemediğiniz bir dosya geldiyse, onu telefonla arayıp teyit etmeden dosyayı açmayın.
Genel Hitap Şekli
Bankanız veya şirketiniz adınızı bilir.
- “Sayın Müşteri”, “Değerli Çalışanımız” gibi genel ifadelerle başlayan e-postalar şüphelidir.
-
Spear Phishing (Mızrak Oltalama): Size Özel Tuzaklar
Standart oltalamanın aksine, “Mızrak Oltalama” (Spear Phishing) doğrudan sizi hedefler. Saldırgan sizin hakkınızda bilgi sahibidir (LinkedIn profilinizden veya sosyal medyadan).
- Senaryo: “Merhaba [Adınız], geçen hafta LinkedIn’de paylaştığın proje harikaydı. Ekteki dosyada benzer bir proje için teklifimiz var.”
- CEO Dolandırıcılığı: Yöneticinizden gelmiş gibi görünen, “Toplantıdayım, acilen şu hesaba ödeme yapman gerekiyor” şeklindeki e-postalara karşı prosedürleri (onay mekanizmasını) takip edin.
-
Şüphelenirseniz Ne Yapmalısınız?
Eğer bir e-posta veya mesaj içinizdeki “acaba?” sorusunu tetikliyorsa, şu adımları izleyin:
- DUR: Tıklama, indirme, yanıtlama.
- İNCELE: Yukarıdaki kırmızı bayrakları kontrol et.
- DOĞRULA: E-posta bir kurumdan geliyorsa (örn. Banka), e-postadaki linki kullanmak yerine tarayıcınızı açıp bankanın adresini kendiniz yazarak girin. İş arkadaşınızdan geliyorsa, onu telefonla veya Slack/Teams üzerinden arayıp “Bunu sen mi attın?” diye sorun.
- BİLDİR: Şüpheli e-postayı IT/Bilgi Güvenliği departmanına iletin veya “Phishing Bildir” butonunu kullanın.
- Özet Kontrol Listesi
| Kontrol Noktası | Soru |
| Gönderen | Adresi tanıyor muyum? Alan adı (domain) doğru mu? |
| Konu | Aşırı aciliyet veya tehdit içeriyor mu? |
| Zamanlama | Bu e-postayı (örn. kargo takibi) bekliyor muydum? |
| İçerik | Yazım hataları veya bozuk gramer var mı? |
| Linkler | Tıklamadan üzerine gelince adres güvenli görünüyor mu? |